
Reconocer el phishing en su webmail
Módulo 2: Leer correo · Tiempo de lectura: 10 minutos
Objetivo de aprendizaje: Después de esta lección reconocerá las características de un correo de phishing, sabrá comprobar en el webmail adónde llevan realmente un enlace y una respuesta, y sabrá qué hacer con un correo sospechoso y qué hacer si, aun así, ha hecho clic.
Conceptos clave: phishing, texto del enlace, enlace real, nombre de dominio, subdominio, dominio parecido (lookalike), Responder a, advertencia de direcciones sospechosas, Denunciar spam, otro canal
Qué es el phishing
El phishing es un correo que intenta convencerle de hacer algo que beneficia al remitente: iniciar sesión en una página falsa, hacer un pago, abrir un adjunto o enviar datos. La palabra viene del inglés fishing (pescar): el atacante lanza el sedal y espera a ver quién pica.
La mayor parte del phishing no va contra su ordenador, sino contra usted. A menudo no contiene ningún virus. El correo solo quiere que usted mismo haga algo. Por eso un antivirus ayuda poco, y lo que sí ayuda es conocer los trucos.
Los ingredientes habituales
Casi todos los correos de phishing utilizan uno o varios de estos recursos:
- Prisa: "en un plazo de 24 horas", "hoy mismo", "último aviso". Quien tiene prisa comprueba menos.
- Amenaza: van a cerrar su buzón, su dominio caduca, hay un cobro pendiente, su paquete será devuelto.
- Recompensa o curiosidad: una devolución, un documento compartido, un mensaje de voz.
- Un botón o enlace a una página que parece la de su banco, su proveedor o su webmail.
- Un remitente o dominio que casi es correcto.
- Una dirección de respuesta distinta, para que su respuesta llegue al estafador.
Un correo con prisa y además un enlace a una página de inicio de sesión merece siempre una segunda mirada, aunque parezca impecable. El buen phishing ya no tiene faltas de ortografía.
Texto del enlace y enlace real
En un correo, el texto que usted ve y la dirección a la que lleva el enlace son dos cosas distintas. En el código fuente de un correo se ve así:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.es
</a>
Usted ve https://webmail.weboke.es, pero va a una dirección completamente distinta. En un ordenador lo comprueba así: sitúe el puntero del ratón sobre el enlace o el botón, sin hacer clic. En la parte inferior de la ventana del navegador aparece la dirección real. En un teléfono o una tableta, mantenga pulsado el enlace; aparecerá un menú con la dirección en la parte superior. Después, no elija abrir.
Leer una dirección web
Además, debe saber leer bien la dirección real. Fíjese en la parte entre https:// y la primera barra que viene después. Léala de derecha a izquierda: la extensión (.nl, .com, .example) y la palabra que la precede forman juntas el nombre de dominio. Esa es la parte que cuenta.
https://webmail.weboke.es/: el nombre de dominio es weboke.nl. La parte webmail que va delante lo convierte en un subdominio; solo el propietario de weboke.nl puede crearlo.https://login.weboke.nl.account-check.example/inloggen: el nombre de dominio es account-check.example. Todo lo que va delante ("login.weboke.nl") es un subdominio que eligió el propio atacante. Este es el truco más conocido.https://weboke-beveiliging.example/: un dominio parecido (lookalike). Contiene un nombre conocido, pero es otro dominio, que cualquiera puede registrar.https://www.example.com@account-check.example/: todo lo que va delante de la @ se ignora; usted va a account-check.example.
También hay dominios que usan trucos con las letras: un número 0 en lugar de una letra o, rn en lugar de m, o letras de otro alfabeto que parecen iguales. Si no ve esa diferencia a simple vista, un gestor de contraseñas le ayuda: solo rellena su contraseña en el dominio real (lección 1.3).
Remitente y Responder a
En la lección 2.2 vio que el nombre visible no demuestra nada y que Responder a puede tener su propia dirección. En el phishing, ambas cosas suelen ir juntas. El correo dice venir de "WebOké Support", la dirección es support@weboke-beveiliging.example y Responder a apunta a una dirección de correo gratuita. O bien el correo viene de la dirección real de su director, pero Responder a apunta a otro dominio. Esto último se ve a menudo en el fraude del CEO: un "pago urgente" que el director supuestamente pide desde una reunión.
El webmail ayuda un poco. Si la dirección del remitente contiene caracteres que parecen letras normales pero no lo son, el webmail muestra encima del mensaje una advertencia de que el mensaje contiene direcciones de correo electrónico que podrían no ser de confianza. Si ve ese aviso, trate el correo como sospechoso. Si no lo ve, eso no significa nada: la mayor parte del phishing simplemente usa otro dominio.
Y recuerde de la lección 2.2: un correo que supera sin problemas SPF, DKIM y DMARC puede seguir siendo phishing. En ese caso, el atacante usa su propio dominio, que es real.
Qué hacer con un correo sospechoso
- No haga clic, no responda, no abra ningún adjunto. Tampoco para "echar un vistazo".
- Vaya usted mismo al sitio. ¿El correo trata de su banco, su proveedor o un paquete? Abra el sitio web o la aplicación como lo hace siempre, mediante un marcador o escribiendo usted mismo la dirección. Si allí no aparece nada, el correo era falso.
- Si tiene dudas, llame a un número que ya tenía, no a un número que aparezca en el correo.
- Denuncie el correo. En el webmail de WebOké, con Denunciar spam: el mensaje se envía al equipo antispam de WebOké y a su carpeta SPAM. Si el correo trata de su banco, reenvíelo también a la dirección de denuncias de ese banco. En España también puede comunicar el phishing a la Línea de Ayuda en Ciberseguridad de INCIBE (teléfono 017), https://www.incibe.es/linea-de-ayuda-en-ciberseguridad.
- Avise a sus compañeros si el correo se envió a más personas de su organización.
¿Ha hecho clic o ha iniciado sesión?
Le puede pasar a cualquiera. Actuar con rapidez es lo que marca la mayor diferencia.
- Cambie su contraseña de inmediato, desde un dispositivo de confianza, y también en cualquier otro sitio donde usara la misma contraseña.
- Active la verificación en dos pasos (lección 8.1).
- Revise su buzón en busca de rastros. Los atacantes que acceden a un buzón suelen crear un filtro que reenvía u oculta correo, o modifican Responder a en su identidad. Revise Configuración > Filtros, Configuración > Identidades y Aviso de ausencia por si hay algo que no haya creado usted.
- ¿Ha introducido datos de pago? Llame enseguida a su banco.
- ¿Su buzón envía spam de repente? Comuníqueselo a su proveedor.
En la práctica: así funciona en el webmail
En el webmail, sitúe el puntero sobre un enlace para ver la dirección real en la parte inferior del navegador. Con Detalles ve la dirección del remitente, y en la pantalla de redacción ve adónde va una respuesta. El botón Denunciar spam está encima del mensaje.
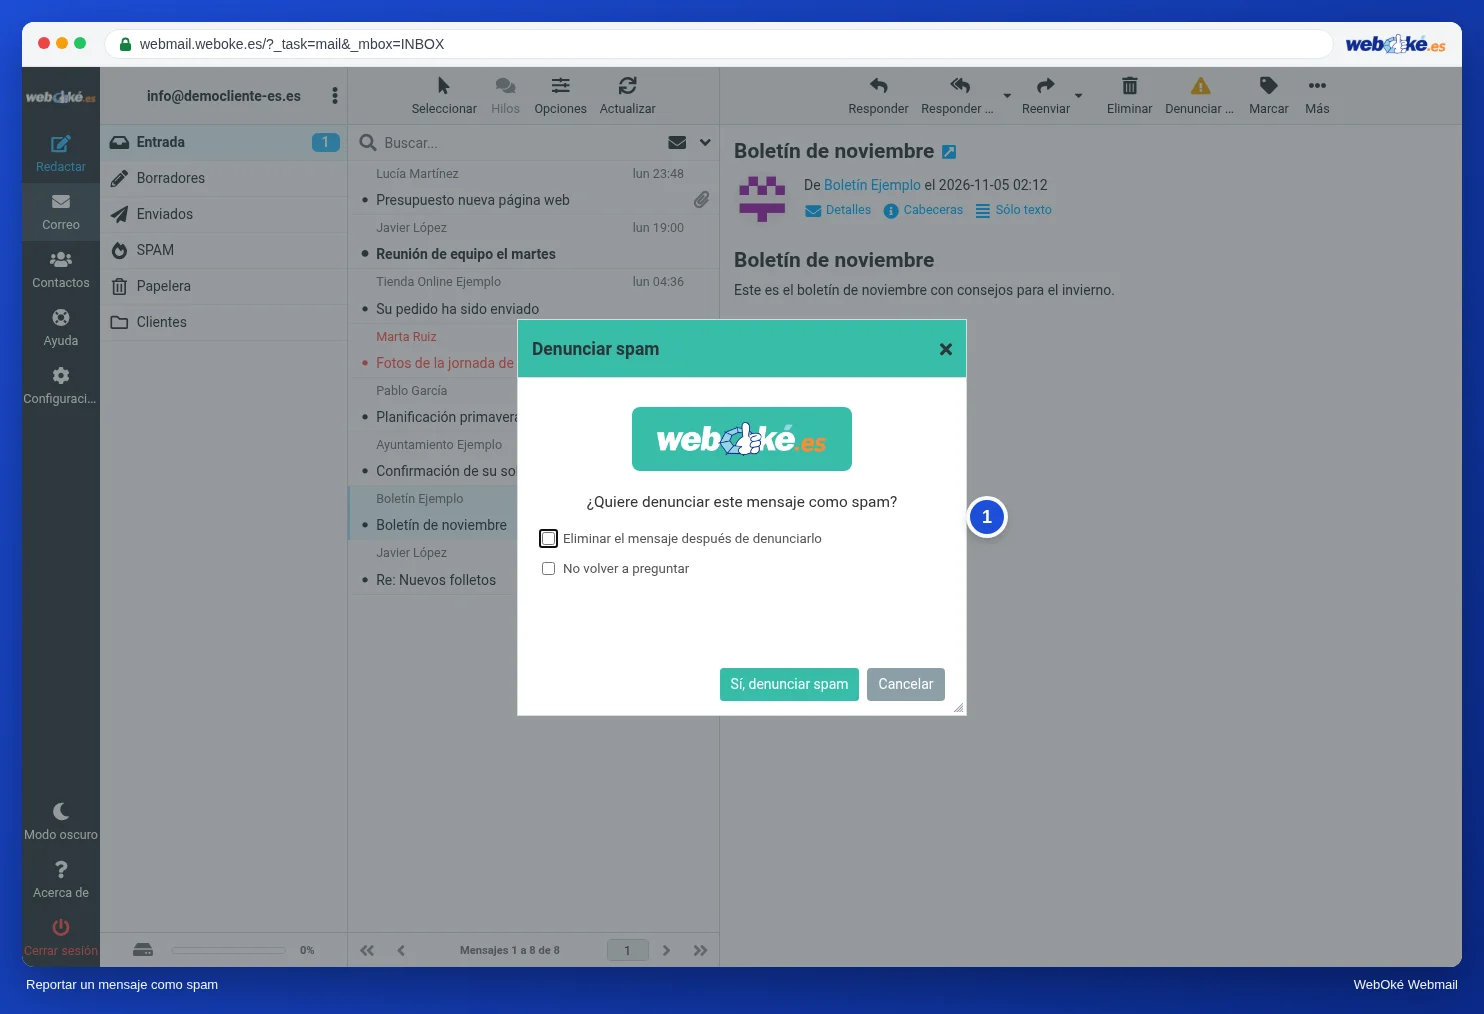
En la imagen ve la ventana que aparece al hacer clic en Denunciar spam. El manual de Roundcube lo describe en el apartado sobre cómo denunciar spam con Denunciar spam. En otros webmails, como Gmail u Outlook.com, funciona de forma similar: allí el botón se llama, por ejemplo, Notificar phishing o Denunciar.
Resumen
- El phishing funciona con prisa, amenazas, un enlace a una página falsa y un remitente que casi es correcto.
- El texto del enlace y el enlace real son distintos: sitúe el puntero del ratón encima o mantenga pulsado en su teléfono.
- Lea el nombre de dominio de derecha a izquierda; todo lo que va delante lo elige el propietario de ese dominio.
- Un Responder a hacia otro dominio y la advertencia sobre direcciones sospechosas son señales; superar la comprobación DMARC no demuestra nada sobre la fiabilidad.
- No haga clic, vaya usted mismo al sitio y denúncielo; si ya ha hecho clic: cambie la contraseña y revise sus filtros e identidades.
Cuestionario
Ejercicio
Ejercicio A2.4: Analizar un correo sospechoso. El material phishing-1.eml se encuentra debajo de este ejercicio. Ábralo como texto (por ejemplo, en el Bloc de notas o en TextEdit, no en su programa de correo) y busque las cabeceras From y Reply-To y la dirección que hay detrás del botón en el contenido (el href). Indique: el dominio real del remitente, el dominio al que lleva realmente el botón, el dominio de Responder a, y elija si se fía del correo. El programa compara sus respuestas con la clave de respuestas y le muestra, para cada pregunta, dónde podría haberlo encontrado en el archivo.
Para saber más
Los pasos indicados para el webmail se refieren al webmail de WebOké; en otros webmails funciona de forma similar.
- Roundcube Webmail 11.2: Denunciar spam con Denunciar spam
- ¿Este correo es realmente de WebOké? Cómo reconocer el phishing y utilizar el código promocional
- Cómo reconocer el phishing: así se interpreta un enlace y un remitente
- Buzón comprometido o spam enviado desde su dirección: así lo soluciona
- Curso gratuito Seguridad online para empresarios 1.2: Phishing, fraude del CEO y fraude de facturas
- Curso gratuito Seguridad online para empresarios 3.2: Leer dominios y enlaces
- Curso gratuito Seguridad online para empresarios 3.5: Ha hecho clic: ¿y ahora qué?