
Capítulo 5 · 5.9
Configurar DMARC
DMARC es el tercer paso después de SPF y DKIM. Con un registro DMARC indica a los destinatarios qué deben hacer con el correo que supuestamente proviene de su dominio, pero que no supera el control de SPF o DKIM. De este modo, dificulta que los estafadores envíen correo en nombre de su dominio. Grandes proveedores como Gmail y Yahoo exigen que los remitentes dispongan de un registro DMARC.
El registro DMARC en WebOké
En un paquete de alojamiento hay, de forma predeterminada, un registro DMARC: un registro TXT con el nombre _dmarc y el valor v=DMARC1;p=reject. Esto significa que el correo que no supera el control se rechaza. Es la configuración más estricta y ofrece la mejor protección contra el uso indebido de su dominio.
Modificar el registro DMARC
- Abra Administración de DNS.
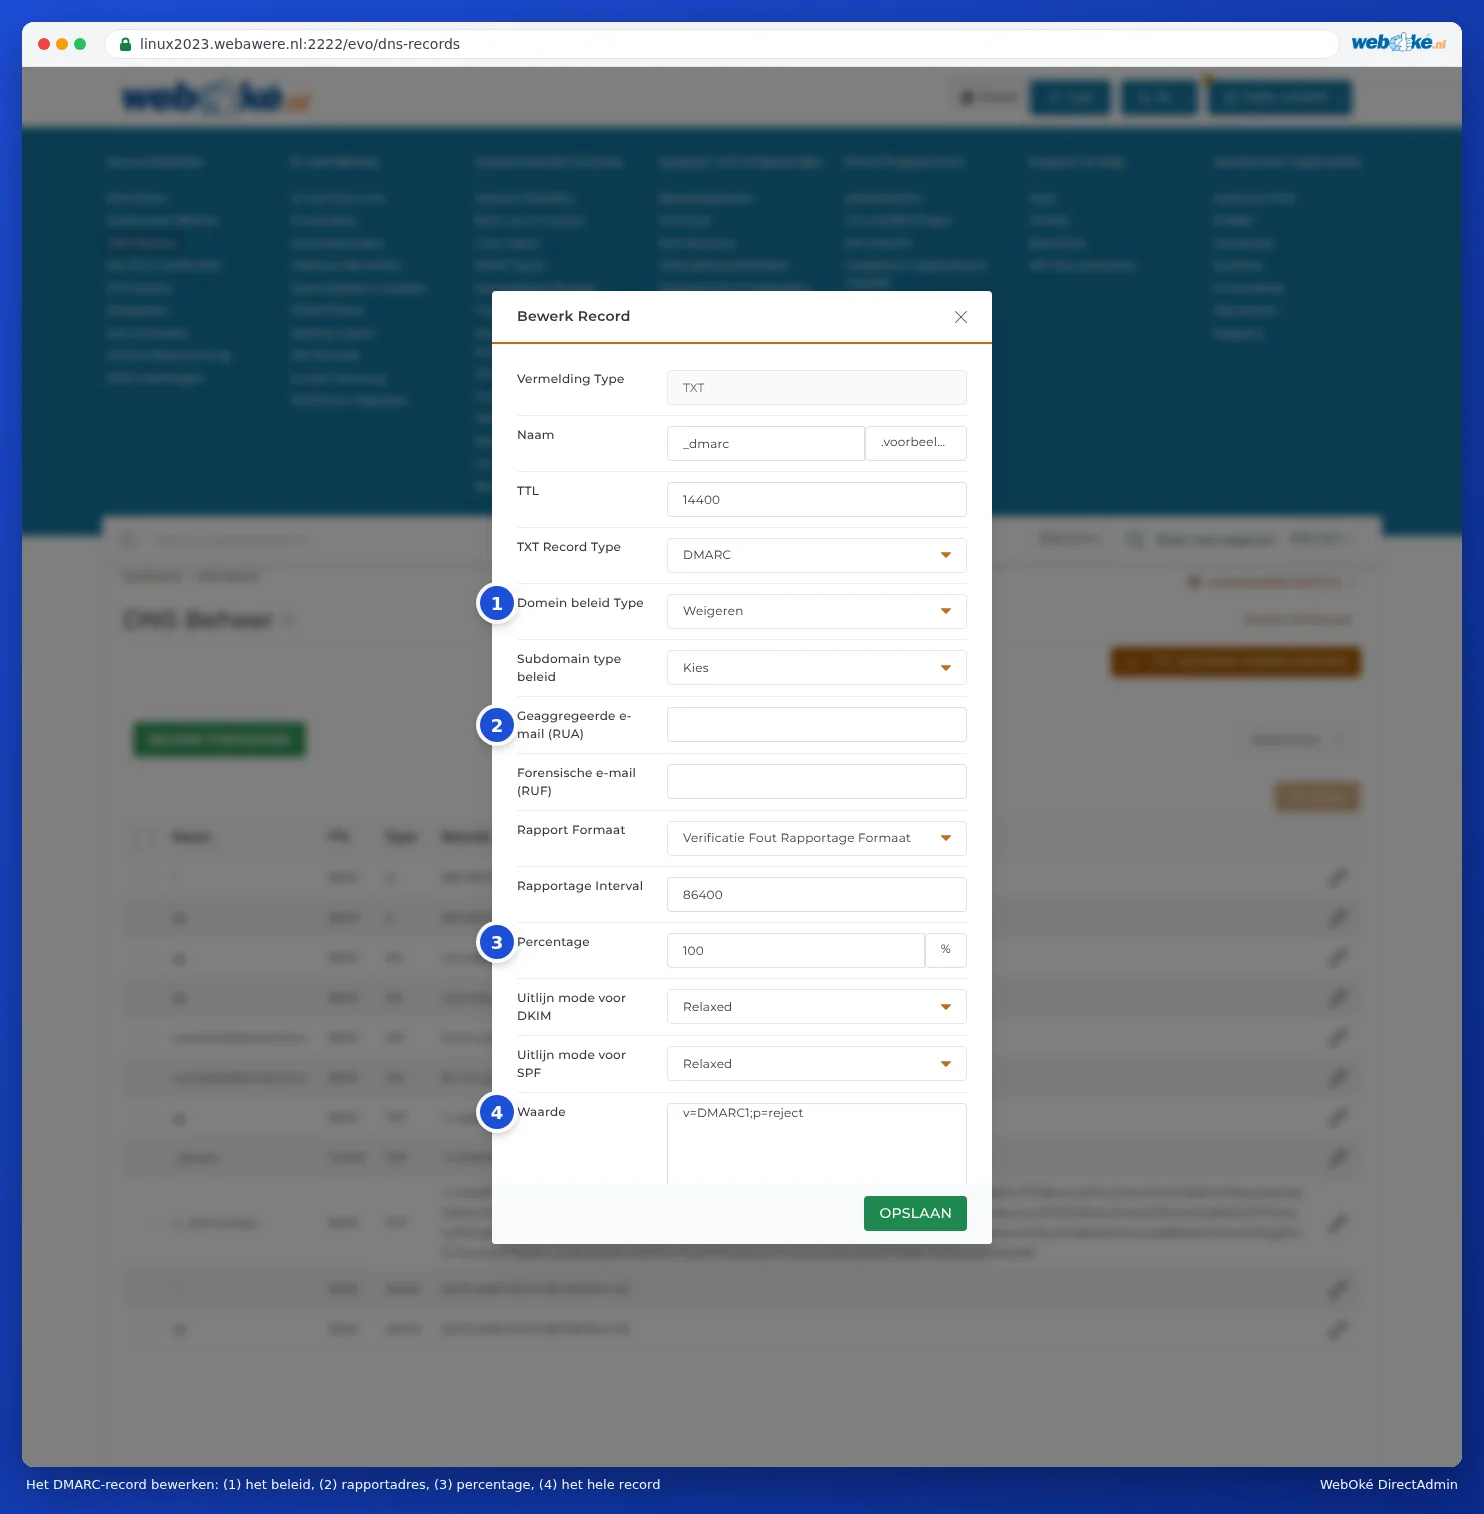
- Haga clic en el lápiz junto al registro TXT con el nombre _dmarc. Si todavía no existe, haga clic en RECORD TOEVOEGEN, elija TXT, introduzca _dmarc como nombre y, en Tipo de registro TXT, seleccione DMARC.
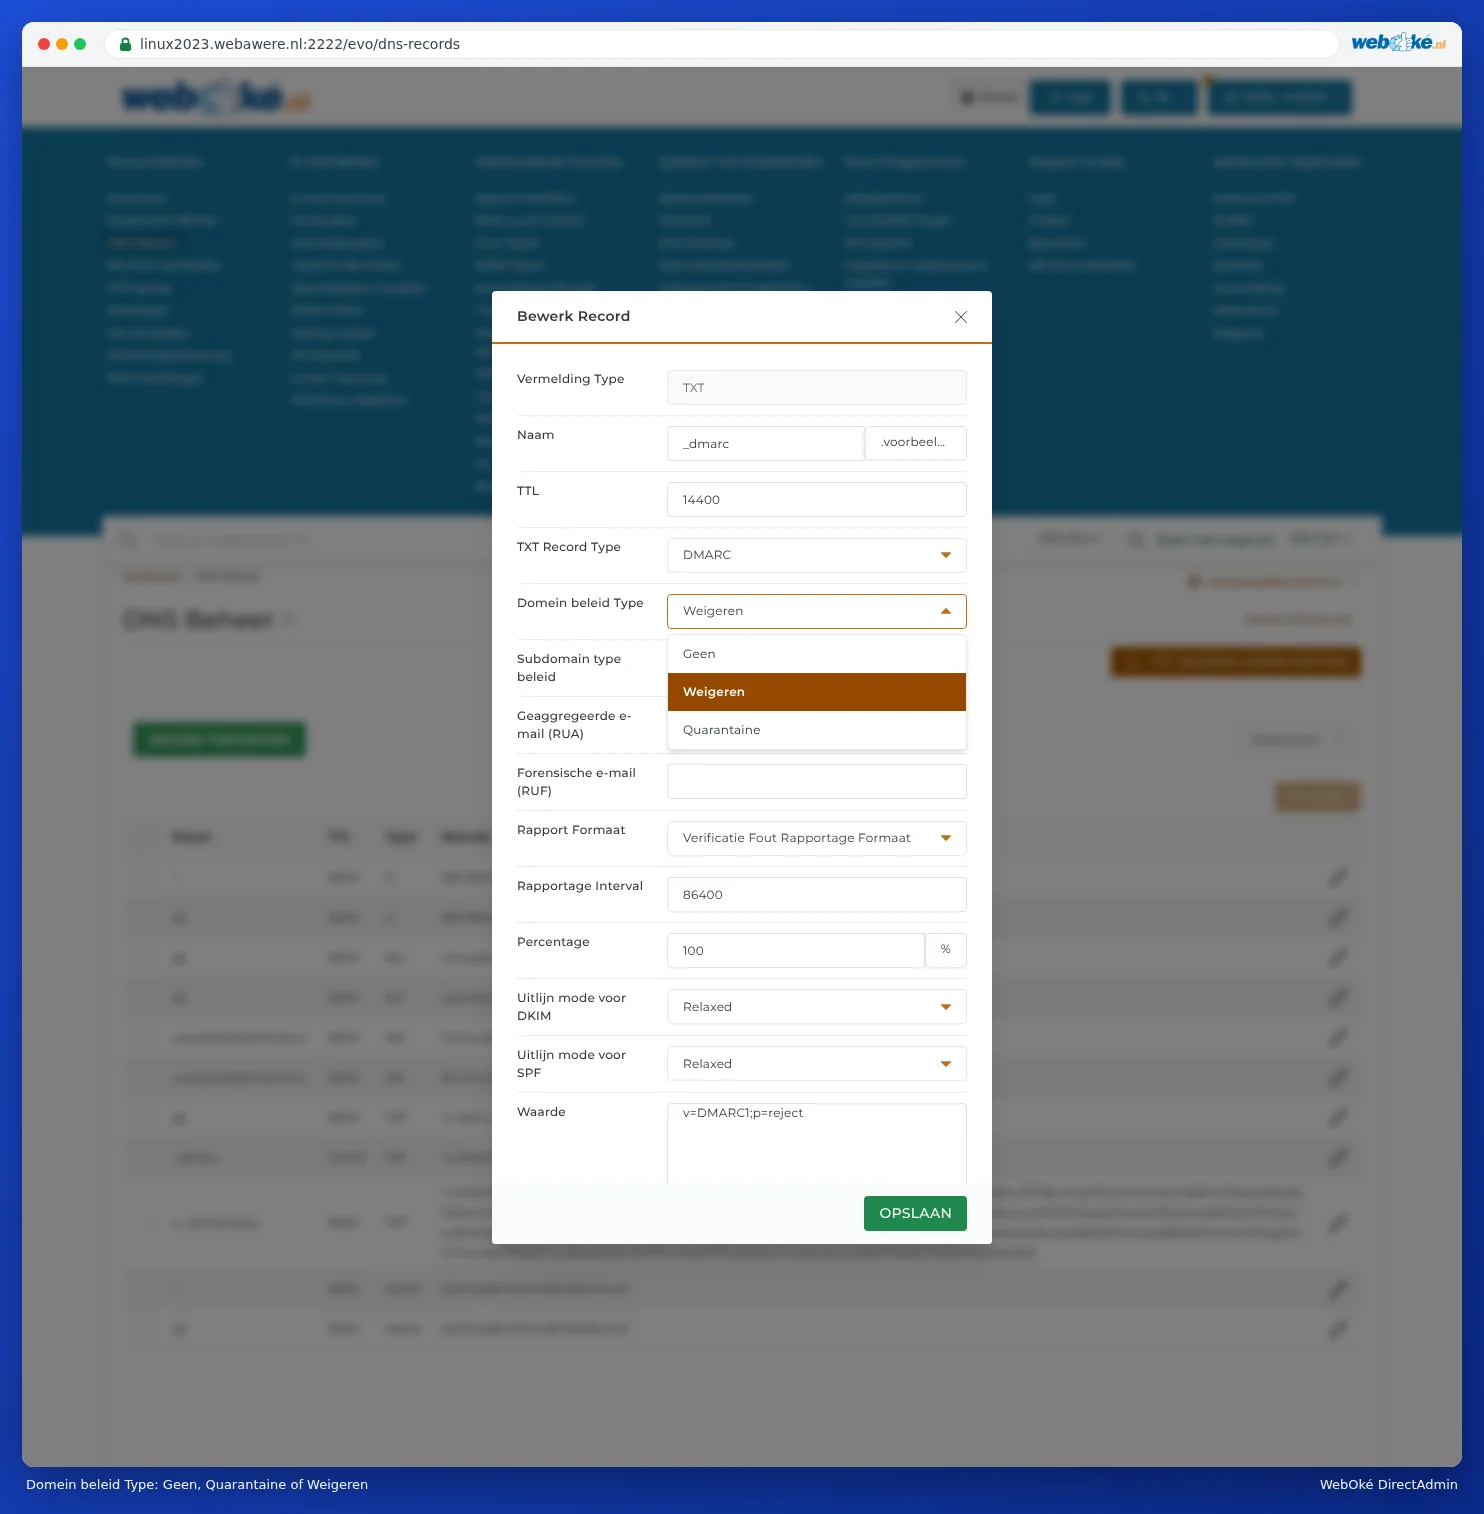
- En Tipo de política de dominio, elija qué debe ocurrir con el correo que no supera el control.
- Si lo desea, introduzca en Correo electrónico agregado (RUA) una dirección de correo electrónico para los informes.
- Compruebe al final, en Valor, cómo quedará el registro, y guarde los cambios.
¿Qué política elegir?
| Tipo de política de dominio | En el registro | ¿Qué ocurre? |
|---|---|---|
| Ninguno | p=none | Nada. Los destinatarios solo envían informes (si introduce una dirección RUA). Es una buena opción para empezar si no está seguro de qué servicios envían correo en nombre de su dominio. |
| Cuarentena | p=quarantine | El correo que no supera el control va a la carpeta de spam. |
| Rechazar | p=reject | El correo que no supera el control se rechaza. Es la opción predeterminada en WebOké. |
Atención: Con Cuarentena o Rechazar, es aún más importante que su registro SPF sea correcto. Si también envía correo a través de otro servicio (su programa de contabilidad, un servicio de boletines, Microsoft 365), añada primero ese servicio a su registro SPF (consulte Configurar y completar el SPF) y, si es posible, active DKIM en ese servicio (consulte Activar y comprobar DKIM). De lo contrario, los destinatarios rechazarán el correo de ese servicio. Si tiene dudas, ponga temporalmente la política en Ninguno.
Los demás campos
- Tipo de política de subdominio: una política diferente para los subdominios. Déjelo vacío para usar la misma política.
- Correo electrónico agregado (RUA): aquí recibirá diariamente un resumen (en XML) de quién envió correo en nombre de su dominio. Es útil para realizar comprobaciones, pero se trata de archivos técnicos. Puede dejarlo vacío.
- Email Forense (RUF): informes sobre mensajes individuales fallidos. Pocos proveedores los envían todavía. Déjelo vacío.
- Porcentaje: para qué porcentaje del correo se aplica la política. Déjelo en 100.
- Modo de alineación para DKIM y Modo de alineación para SPF: déjelos en Relaxed.
Preguntas frecuentes
He eliminado el registro _dmarc, pero todavía lo veo
Otros equipos todavía recuerdan el registro hasta que expire el TTL. En el caso del registro DMARC, este es, de forma predeterminada, de 14400 segundos: cuatro horas. Espere un momento (consulte ¿Cuándo funciona un cambio? Tiempo de espera y TTL).
¿Puedo tener dos registros DMARC?
No. Al igual que con SPF, solo puede haber un registro DMARC. Modifique el registro existente.