
Capítulo 5 · 5.5
Asistentes DNS: MX, SPF, DMARC, CAA y SRV
Algunos registros son difíciles de escribir a mano. Por eso, la ventana de registro DNS tiene campos y botones adicionales para algunos tipos. Abra la ventana en la pestaña DNS con + Añadir registro (consulte Gestionar el DNS: añadir, modificar y eliminar registros) y elija el tipo.
Registro MX
Haga clic en + Registro MX, o elija el tipo MX. El nombre ya está en @, el propio dominio.
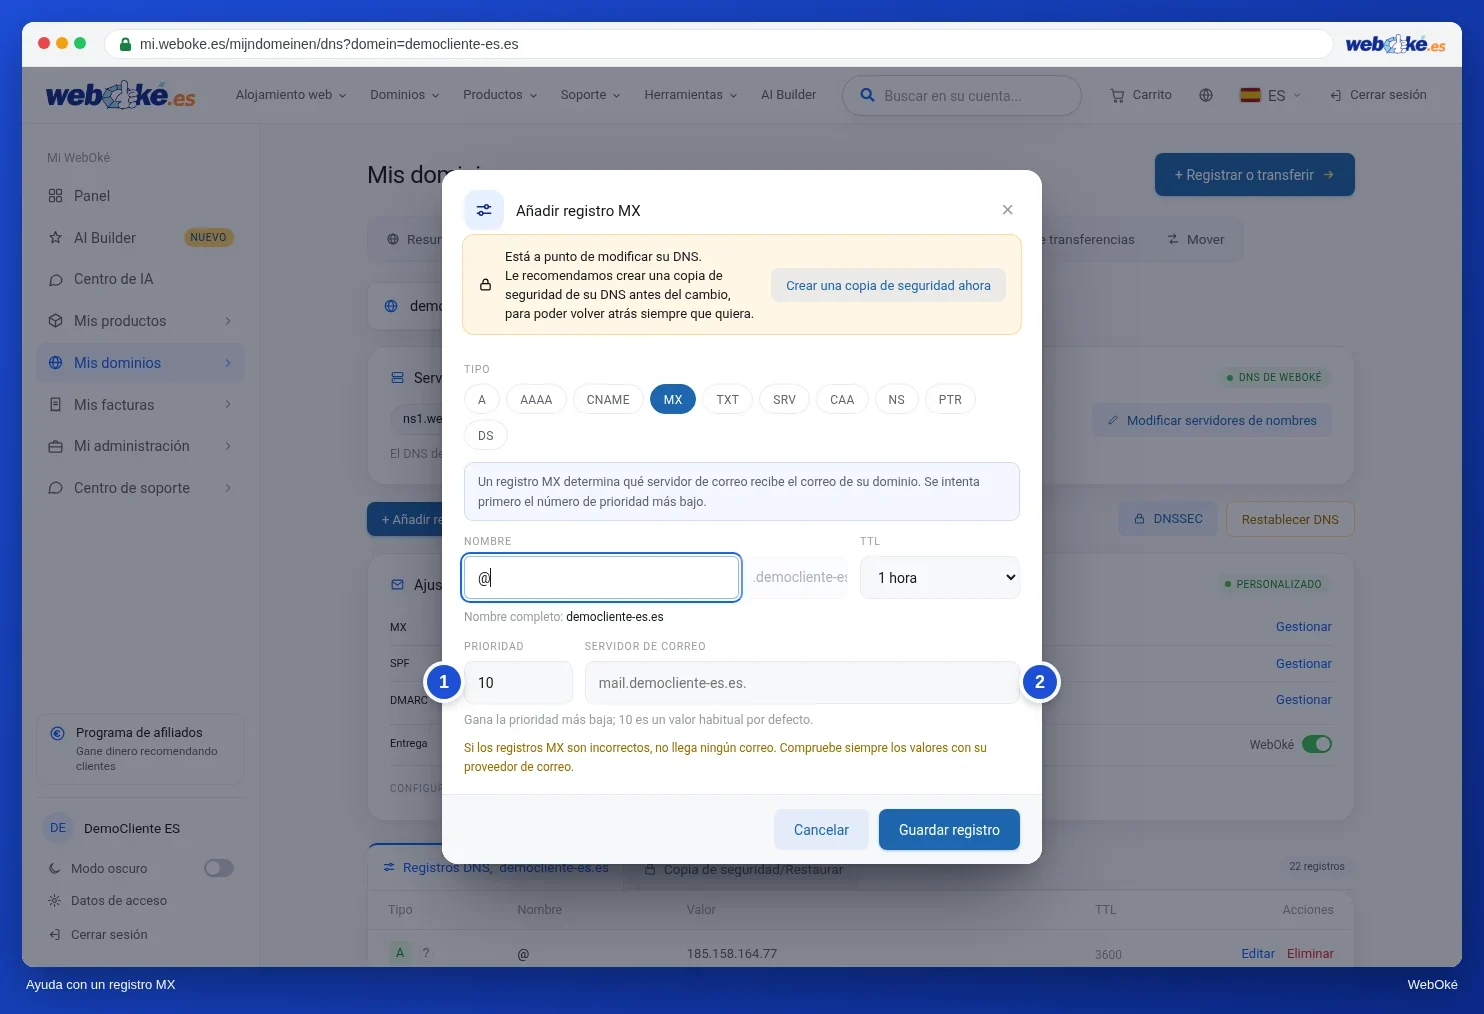
- Prioridad (1): si hay varios registros MX, se prueba primero el valor más bajo. 10 es un valor habitual.
- Servidor de correo (2): el nombre del servidor de correo, con un punto al final.
Atención: unos registros MX incorrectos significan que ya no llega ningún correo. Utilice siempre los valores indicados por su proveedor de correo.
SPF: ¿quién puede enviar correo en nombre de su dominio?
SPF es un registro TXT con una lista de servidores que pueden enviar correo en nombre de su dominio. Elija el tipo TXT y ponga Tipo de registro TXT (1) en SPF. Si ya tiene un registro SPF, haga clic en Gestionar junto a SPF en la tarjeta Ajustes de correo. La ventana cargará entonces su registro existente.
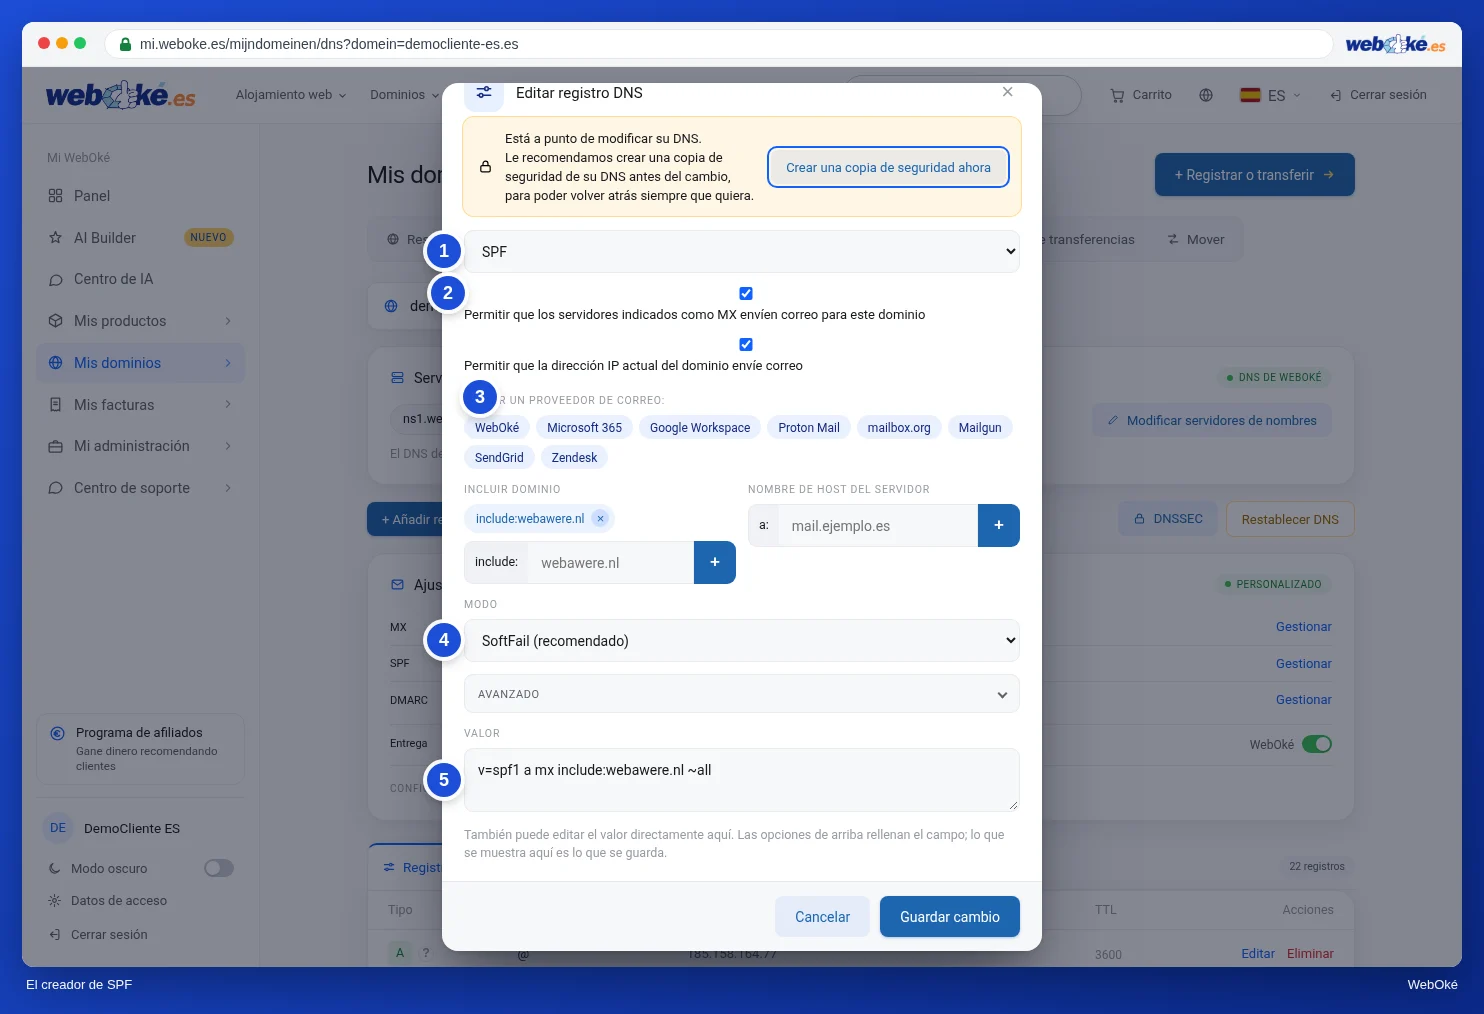
- Con las casillas (2) da permiso a los servidores de sus registros MX y a la dirección IP de su dominio.
- En Añadir proveedor (3) haga clic en su proveedor de correo o servicio de envío: WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid o Zendesk. Si no aparece en la lista, escriba usted mismo un dominio include o un nombre de host de servidor y haga clic en el signo más.
- Elija el Modo (4): qué hacen los destinatarios con el correo de un servidor que no está en la lista. SoftFail (recomendado) marca el correo como sospechoso; es el punto de partida y es el valor predeterminado. Fail (estricto, cuando todo esté correcto) hace que se rechace el correo: elija esta opción solo cuando esté seguro de que todos los servicios que envían correo en nombre de su dominio están en la lista. Neutral no hace nada.
- En Funciones avanzadas encontrará direcciones IP sueltas y algunas opciones poco habituales.
- En Valor (5) verá el registro que se va a guardar. También puede modificarlo usted mismo aquí.
Atención: un dominio solo puede tener un registro SPF. Si hay dos, el SPF no es válido. Por eso, modifique el registro existente en lugar de crear uno segundo.
DMARC: ¿qué pasa con el correo falsificado?
DMARC indica a los servidores de correo qué hacer con los mensajes que dicen falsamente proceder de su dominio. Elija el tipo TXT y ponga Tipo de registro TXT en DMARC, o haga clic en Gestionar junto a DMARC en la tarjeta Ajustes de correo. El nombre se convierte automáticamente en _dmarc.
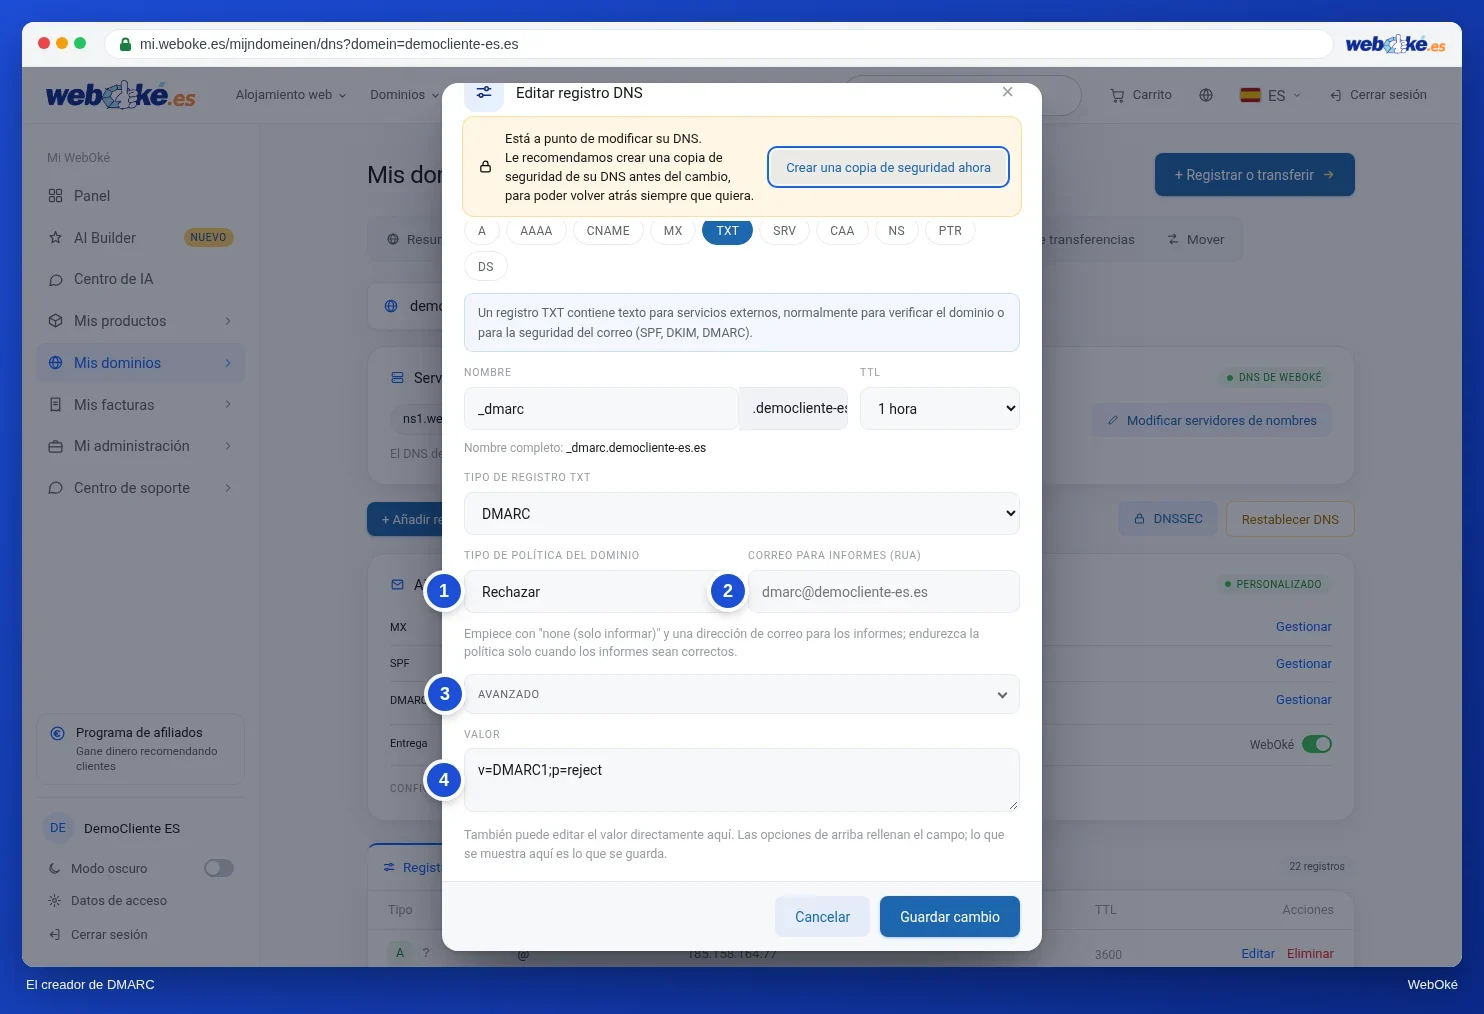
- Tipo de política del dominio (1): Ninguna (solo informar), Cuarentena (a spam) o Rechazar.
- Correo para informes (RUA) (2): la dirección en la que recibe los informes diarios de los grandes proveedores de correo.
- Funciones avanzadas (3): entre otras cosas, una política independiente para subdominios, una dirección para informes forenses (RUF), un porcentaje y el nivel de estrictez de la comprobación. Deje el porcentaje en 100: en el nuevo estándar DMARC (RFC 9989, 2026) este campo desaparecerá.
- Valor (4): el registro tal como se va a guardar.
Consejo: empiece con Ninguna (solo informar) y una dirección de informes. Revise los informes durante unas semanas, después cambie la política a Cuarentena (a spam) y luego a Rechazar. Así evita que se bloquee su propio correo. En un paquete de hosting, el registro ya está en Rechazar de forma predeterminada; puede dejarlo así si todo su correo pasa por WebOké.
Registro CAA
Con un registro CAA usted determina qué entidades pueden emitir un certificado SSL para su dominio. Elija el tipo CAA y complete:
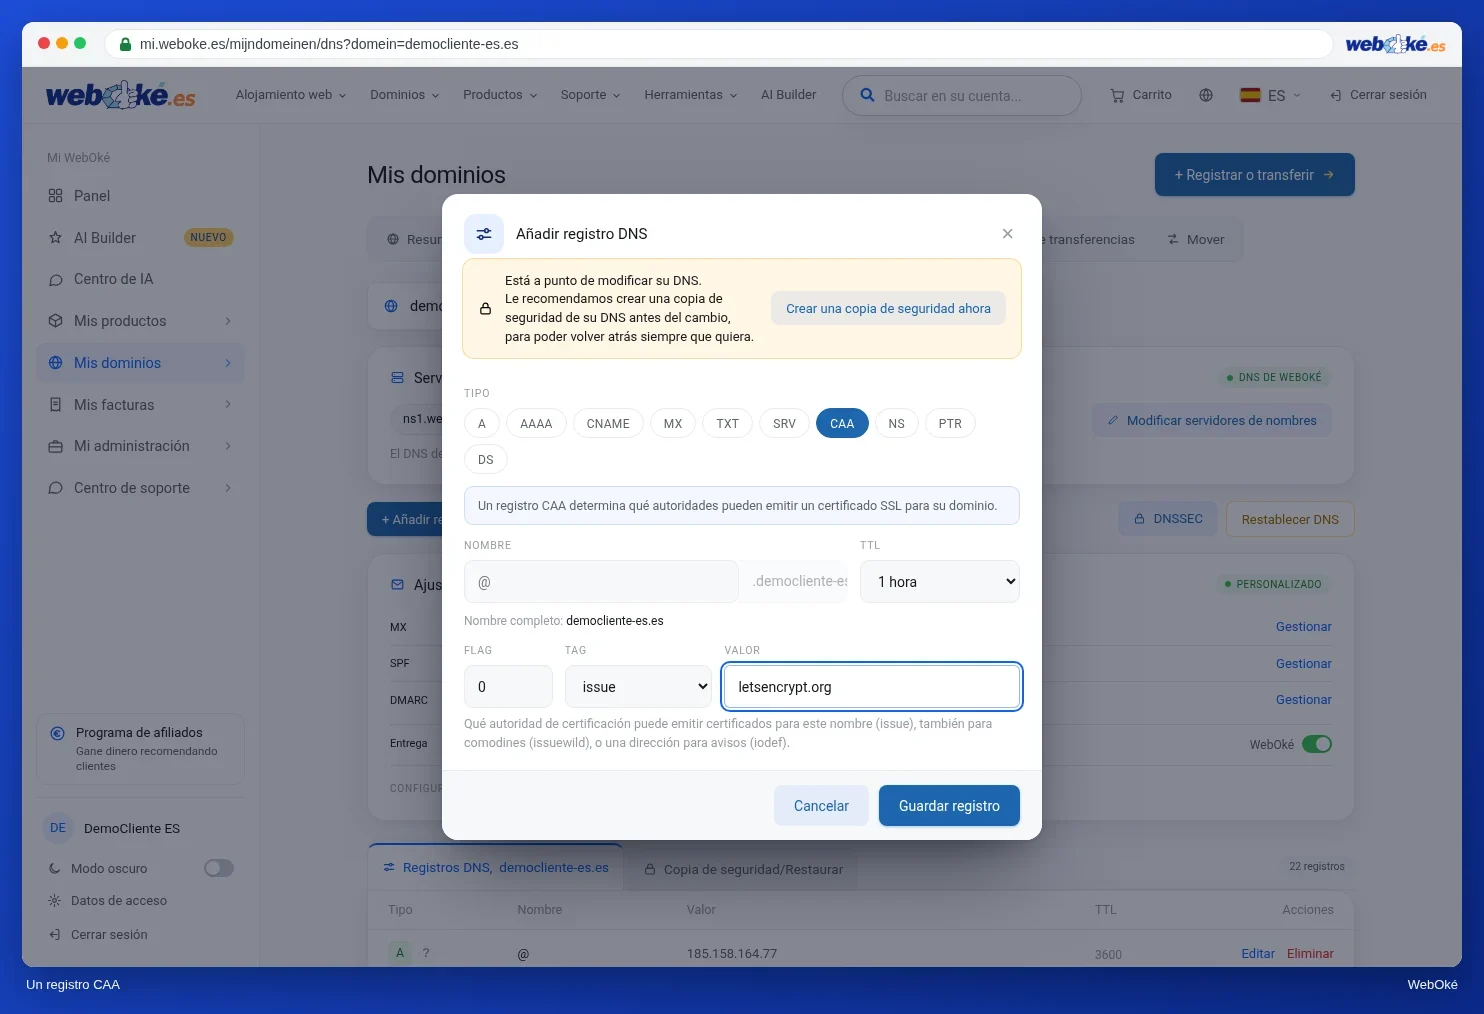
- Flag: déjelo en 0.
- Tag: issue para certificados normales, issuewild para certificados wildcard o iodef para una dirección de notificación.
- Valor: el emisor, por ejemplo letsencrypt.org.
Atención: si crea un registro CAA, solo los emisores indicados podrán emitir certificados. Si utiliza el certificado SSL gratuito de su paquete de hosting (Let's Encrypt), incluya también letsencrypt.org en un registro CAA.
Registro SRV
Un registro SRV dirige un servicio al servidor y puerto correctos. Lo necesita, por ejemplo, para llamadas por internet o para algunos servicios de Microsoft. Elija el tipo SRV.
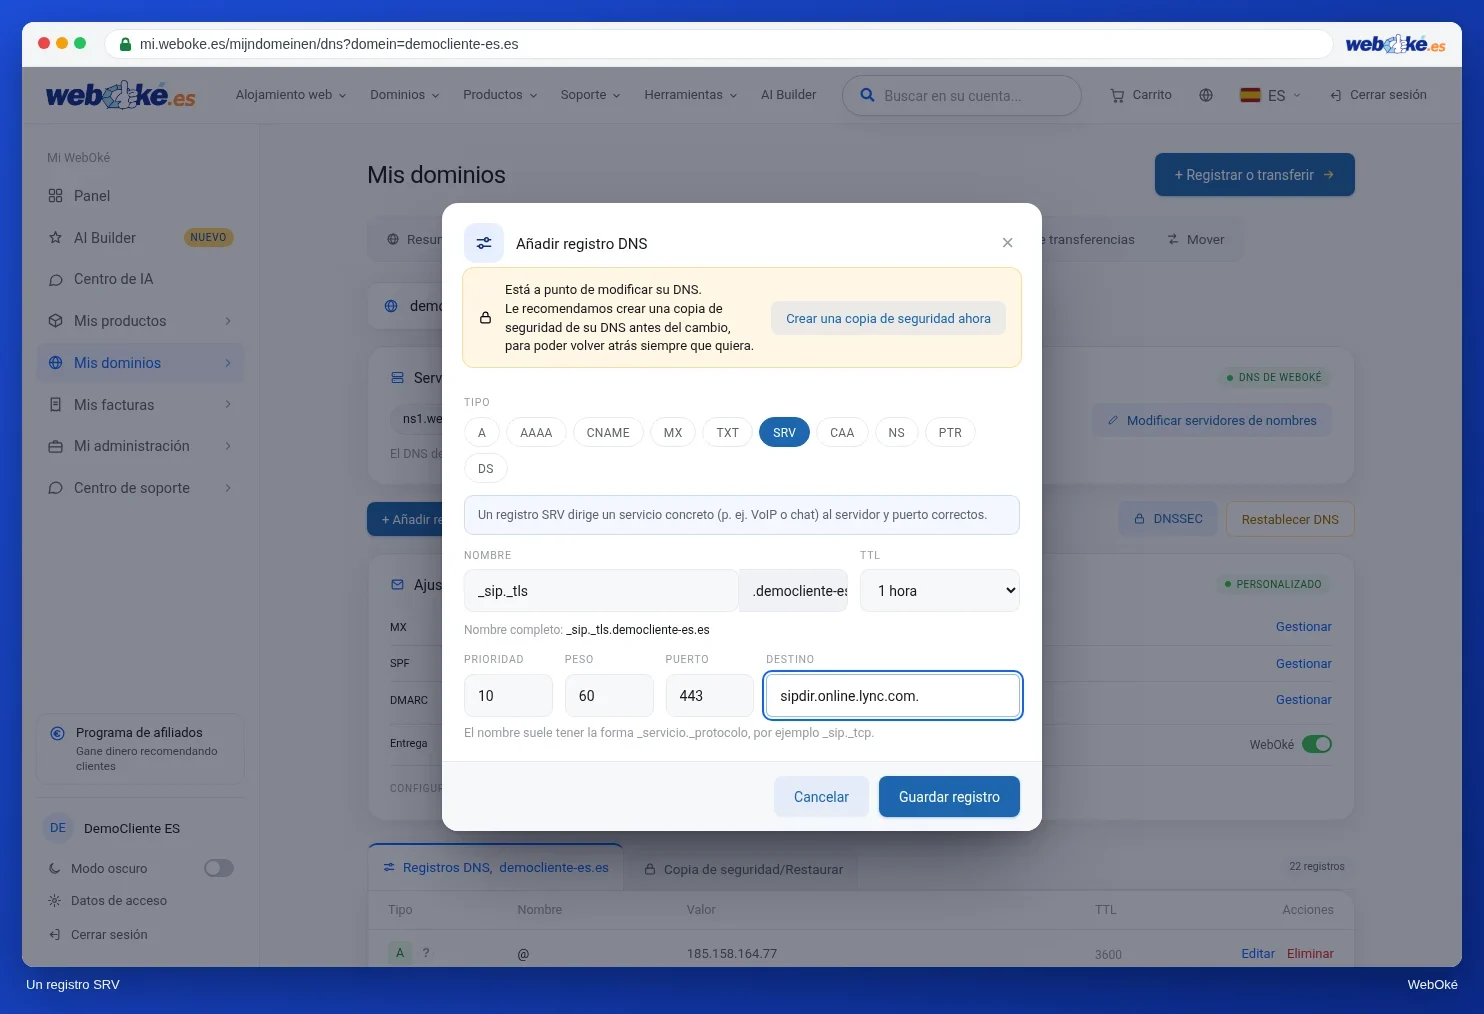
- Nombre: normalmente con la forma _servicio._protocolo, por ejemplo _sip._tls.
- Prioridad y Peso: qué servidor se utiliza primero si hay varios. Déjelos como están si su proveedor no indica lo contrario.
- Puerto: el puerto del servicio.
- Destino: el servidor, con un punto al final.
Para cada tipo, haga clic en Guardar registro si todo es correcto, o en Cancelar para no cambiar nada.