
Módulo 4 · 4.2
Privacidad: qué es público y qué no
Módulo 4: WHOIS, RDAP y privacidad · Tiempo de lectura: 9 minutos
Objetivo de aprendizaje: Después de esta lección podrá explicar, para cada extensión, qué datos de un titular son públicos tras el RGPD y NIS2, y cómo puede solicitar los datos ocultos alguien con un interés legítimo.
Conceptos clave: RGPD, ocultación de datos personales, persona jurídica y persona física, privacidad WHOIS, servicio proxy, solicitantes legítimos, contacto mediante formulario
De todo público a datos ocultos
Antes, cualquiera podía leer en el WHOIS el nombre, la dirección, el número de teléfono y el correo electrónico de cada titular. Era práctico para quien quería contactar con un titular, pero también para los spammers y los estafadores. Desde el RGPD (la ley europea de privacidad, mayo de 2018) eso ha cambiado. Desde entonces, los datos personales de los titulares están ocultos en gran medida.
La regla general es la misma en casi todos los registries:
- Los datos de una persona física (un ser humano, como un particular) se ocultan en gran medida.
- Los datos de una persona jurídica (una sociedad, fundación, asociación u otra organización) no son datos personales y, en principio, son públicos.
NIS2 ha consolidado esa segunda regla: los registries y los registradores deben publicar los datos que no son datos personales (lección 3.3). Si usted es una organización, su nombre aparece sin más en los datos públicos. Esa es precisamente la intención: quien visita un sitio debe poder ver qué organización está detrás.
Qué se ve en cada extensión
Los detalles varían según el registry. Así es la situación (a noviembre de 2026):
| Extensión | Particular | Organización |
|---|---|---|
| .nl (SIDN) | Sin nombre; en RDAP "REDACTED FOR PRIVACY" | Nombre de la organización |
| .de (DENIC) | Nada público | Datos de la organización |
| .eu (EURid) | Solo el correo electrónico y el idioma preferido | Nombre, localidad, región y país |
| .be (DNS Belgium) | Por defecto, nada | Nombre, dirección y correo electrónico (sin nombre de persona ni teléfono) |
| .com y otros gTLD | Pueden ocultarse (es obligatorio donde lo exija la ley de privacidad); el país aparece siempre | Depende del registrador |
Llaman la atención algunas cosas:
- En .nl sí se ve en el Whois la dirección de correo del contacto administrativo. Sirve para poder escribir al titular. Si ahí figura su dirección personal, será visible. También son públicos el registrador, el revendedor, el contacto técnico, el estado, los servidores de nombres y las fechas.
- En .eu el correo electrónico de un particular es visible. Utilice ahí una dirección que no le importe compartir.
- En .be un titular puede elegir, a través de su registrador, mostrar más datos.
- En los gTLD, si el correo electrónico del titular está oculto, debe existir una dirección de reenvío o un formulario web con el que se pueda contactar igualmente con el titular.
Privacidad WHOIS y servicios proxy
Muchos registradores ofrecen privacidad WHOIS: un servicio que oculta sus datos de contacto en el WHOIS público. En los gTLD existen además servicios proxy: en ese caso figura un intermediario en los datos públicos en lugar de usted.
Tenga en cuenta:
- En .nl y .eu el titular no puede ser un servicio de privacidad o proxy. El dominio debe estar a nombre del titular real. Allí es el propio registry quien se encarga de ocultar los datos, según la tabla anterior.
- La privacidad WHOIS no está disponible para todas las extensiones y, en muchas extensiones de país, tampoco es necesaria, porque el registry ya oculta los datos de los particulares.
- Para una organización, ocultar los datos tiene poco sentido: el nombre de una sociedad no es un dato personal. Si como organización no quiere mostrar nombres de empleados, utilice direcciones genéricas como contacto (lección 3.3).
¿Quién puede ver los datos ocultos?
Oculto no es lo mismo que secreto. Quien tenga un interés legítimo puede solicitar los datos. Piense en la policía y otras autoridades competentes, pero también en alguien que tiene una marca y quiere actuar contra un nombre que se le parece. Algunos ejemplos:
- DENIC solo facilita los datos de particulares a quien acredite de forma plausible un interés legítimo, o a quien DENIC esté legalmente obligado a facilitarlos.
- NIS2 obliga a los registries y registradores a responder con rapidez a las solicitudes legítimas y fundamentadas, en todo caso en un plazo de 72 horas.
- En los gTLD, el contacto con un titular oculto se realiza a través de la dirección de reenvío o del formulario web del registrador.
¿Quiere contactar usted con un titular, por ejemplo porque desea comprar su nombre o porque su sitio utiliza su marca? Utilice entonces la vía de contacto que figura en el WHOIS o el RDAP. Si así no consigue resolverlo, puede presentar una solicitud a través del registry o del registrador, bien fundamentada. En caso de conflicto sobre una marca, ese es el momento de consultar a un abogado (lección 7.2).
Qué significa esto para usted
Parta de la base de que todo lo que introduce en un dominio puede llegar a ser visible para alguien. El registry y su registrador ven todos sus datos, y los solicitantes legítimos también. Eso no es motivo para introducir datos incorrectos: no está permitido y corre el riesgo de perder su nombre (lección 3.3). Pero sí es motivo para elegir de forma consciente:
- Como organización: un correo electrónico genérico y un número de teléfono genérico como contacto.
- Como particular: un correo electrónico que quiera compartir, sobre todo en .eu y en el contacto administrativo (admin-c) de .nl.
Consulte usted mismo con regularidad qué es público sobre su dominio. Así comprobará también enseguida si los datos siguen siendo correctos.
En la práctica: así funciona en WebOké
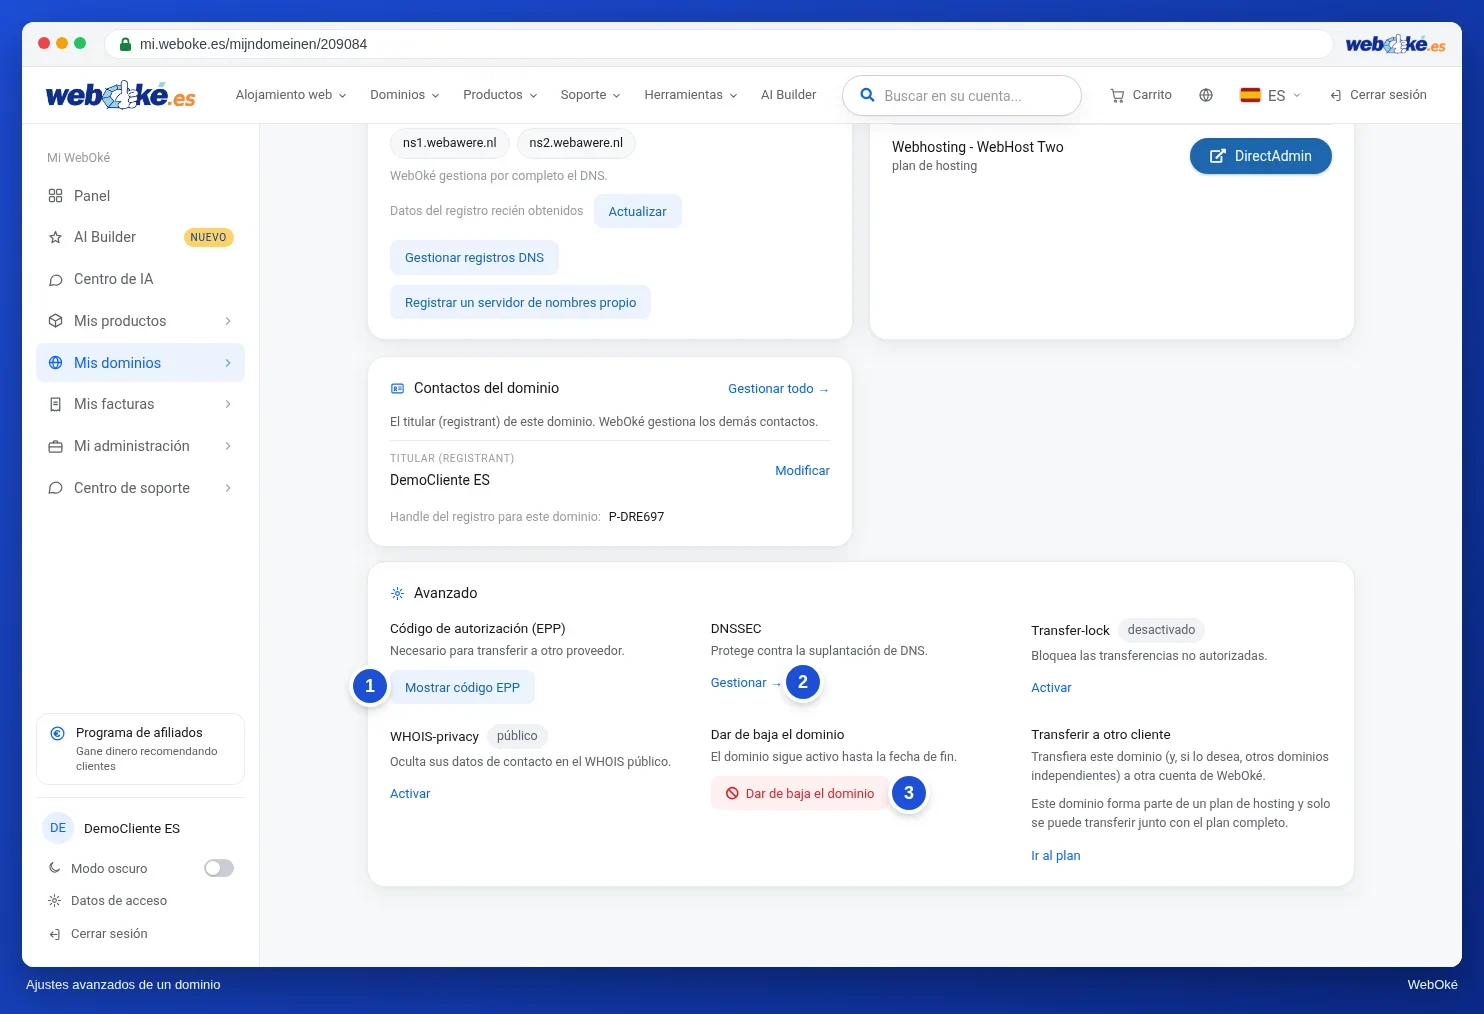
En Mi WebOké, en la tarjeta Avanzado de la página del dominio, encontrará la opción de privacidad WHOIS: "Oculta sus datos de contacto en el WHOIS público." No está disponible para todas las extensiones. Lo que es público sobre un dominio lo puede consultar con la consulta WHOIS (https://www.weboke.es/toondomein). En otros registradores funciona de forma similar: la privacidad suele estar en la configuración del dominio, y cada registrador tiene una función de búsqueda WHOIS.
Resumen
- Desde el RGPD, los datos de los particulares están ocultos; los datos de las organizaciones son públicos, y NIS2 lo consolida.
- Lo que se ve varía según la extensión: en .eu, por ejemplo, el correo electrónico de un particular; en .nl, la dirección de correo del admin-c.
- En .nl y .eu no puede figurar como titular un servicio de privacidad o proxy.
- Quien tenga un interés legítimo puede solicitar los datos ocultos; NIS2 exige una respuesta en un plazo de 72 horas.
Cuestionario
Ejercicio
Ejercicio D4.2: ¿Qué se publica sobre usted? Busque su propio dominio (o el de su organización) en la consulta WHOIS (https://www.weboke.es/toondomein). Si su extensión dispone de RDAP, consulte también la página RDAP del registry (lección 4.1). Anote lo que cualquiera puede ver sobre usted o su organización, y decida si le parece bien así.
Marque:
- He buscado mi dominio en el WHOIS y, si es posible, en RDAP.
- Sé si estoy registrado como particular o como organización.
- He comprobado qué nombres, direcciones y correos electrónicos son visibles.
- Sé si existe privacidad WHOIS para mi extensión y si la necesito.
Complete:
- ¿Qué datos sobre el titular y los contactos son públicos?
- ¿Aparece algún dato personal que prefiera no compartir? ¿Cómo lo resuelve sin introducir datos incorrectos?
- ¿Puede alguien que quiera contactar con usted hacerlo a través de estos datos? ¿Cómo?
Ejercicio D4.2: ¿Qué se publica sobre usted?
Este ejercicio lo hace usted mismo; nadie lo revisa. Marque lo que haya hecho y señale el ejercicio como realizado.
Describe lo que es visible según la extensión (p. ej., .nl: el nombre de la organización sí, el nombre de un particular no, pero sí la dirección de correo del admin-c, el registrador, el estado, los servidores de nombres y las fechas; .eu particular: correo electrónico e idioma). Resuelve un dato personal no deseado con una dirección o un número genéricos o (donde esté disponible y permitido) con privacidad WHOIS, nunca con datos falsos; sabe que en .nl y .eu no se permite un proxy como titular. Menciona la vía de contacto: dirección de correo del admin-c, dirección de reenvío o formulario web en los gTLD, o una solicitud con interés legítimo a través del registro o el registrador.
Sus marcas y notas se quedan solo en este navegador; no las enviamos a ningún sitio. Si ha iniciado sesión, en Mis cursos solo guardamos que ha realizado el ejercicio.
Para saber más
- Manual de WebOké 5.14: Privacidad WHOIS
- Registro de dominio anónimo
- Manual de WebOké 14.3: WHOIS, consulta de IP y comprobador SSL
- Explicación del Whois (SIDN, en neerlandés): https://www.sidn.nl/nl-domeinnaam/uitleg-whois